NIS2: Die Verantwortung für Cybersicherheit liegt jetzt bei der Geschäftsführung
Seit dem 6. Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungsgesetz. Statt bisher rund 4.500 Organisationen beaufsichtigt das BSI damit rund 29.500 Einrichtungen. Ob ein Unternehmen dazugehört, muss es selbst herausfinden.
Wen das Gesetz betrifft
Ob Ihr Unternehmen betroffen ist, hängt von zwei Dingen ab: von Ihrer Branche und von Ihrer Größe. Das Gesetz listet die Branchen in zwei Anlagen auf. Die Größe bemisst sich an Mitarbeiterzahl, Umsatz und Bilanzsumme. Das BSI unterscheidet dabei „wichtige“ und „besonders wichtige“ Einrichtungen.
Einen Bescheid vom BSI bekommen Sie nicht. Sie müssen selbst prüfen, ob Sie unter das Gesetz fallen, und sich dann selbst registrieren. Dafür haben Sie drei Monate Zeit, ab dem Tag, an dem Ihr Unternehmen betroffen ist.
Warum das Thema bei Ihnen auf dem Tisch liegt
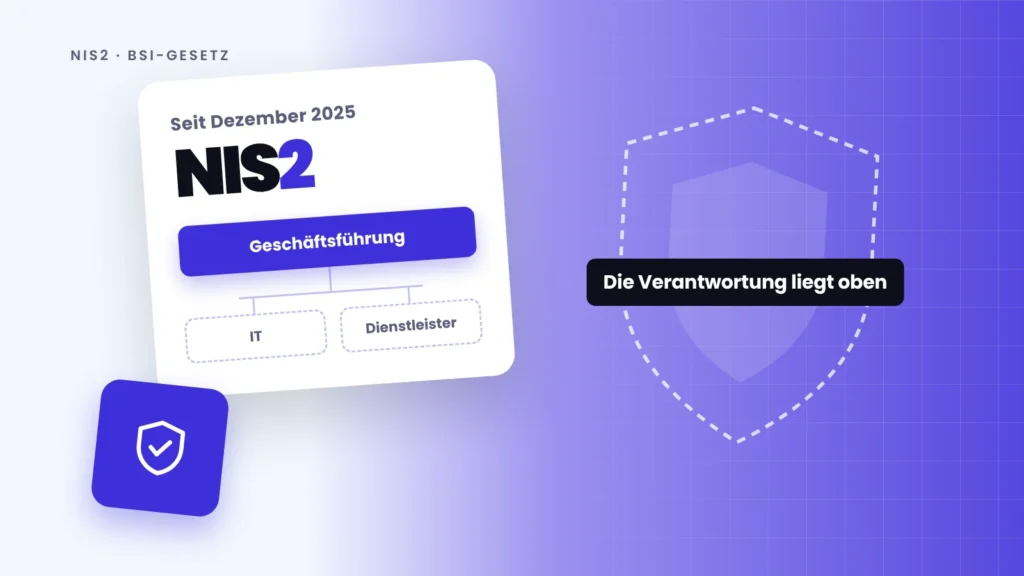
Das BSI formuliert es eindeutig: „Die Verantwortung für die Umsetzung und Überwachung liegt bei der Geschäftsleitung.“ Sie können die Aufgabe an Ihre IT oder einen Dienstleister übergeben. Die Verantwortung bleibt bei Ihnen.
Dazu kommt eine Pflicht, die viele überrascht: Geschäftsleitungen betroffener Unternehmen müssen sich selbst zur Cybersicherheit schulen lassen. Das schreibt das Gesetz ausdrücklich vor.
Was betroffene Unternehmen umsetzen müssen
Das BSI nennt zehn Mindestmaßnahmen. Darunter sind eine Risikoanalyse, die Bewältigung von Sicherheitsvorfällen, die Aufrechterhaltung des Betriebs im Notfall, Schulungen und die Absicherung der Zugänge mit mehreren Faktoren.
Kommt es zu einem erheblichen Sicherheitsvorfall, laufen feste Fristen: eine erste Meldung an das BSI nach 24 Stunden, eine ausführliche Meldung nach 72 Stunden und ein Abschlussbericht nach 30 Tagen. Wer diese Abläufe erst im Ernstfall klärt, schafft die Fristen kaum.
Auch wenn Sie nicht betroffen sind
Betroffene Unternehmen müssen auch die Sicherheit ihrer Lieferkette berücksichtigen, also ihrer Lieferanten und Dienstleister. Arbeiten Sie für ein Unternehmen, das unter NIS2 fällt, kann Ihr Kunde deshalb Nachweise zu Ihrer IT-Sicherheit von Ihnen verlangen. Das Gesetz erreicht so auch Firmen, die selbst nicht direkt darunter fallen.
Was Sie jetzt tun sollten
- Klären Sie, ob Ihr Unternehmen betroffen ist. Das BSI bietet dafür eine kostenlose und anonyme Betroffenheitsprüfung im Internet an. Das Ergebnis ist eine Orientierung, keine verbindliche Auskunft.
- Fragen Sie Ihre wichtigsten Kunden, ob sie unter NIS2 fallen und was sie von Ihnen als Lieferant erwarten.
- Wenn Sie betroffen sind: Registrieren Sie Ihr Unternehmen beim BSI und machen Sie die Umsetzung zu einem festen Punkt in der Geschäftsführung, nicht zu einem Projekt der IT allein.
Wir unterstützen Sie dabei, Ihre IT so aufzustellen, dass Sie die Anforderungen erfüllen und den Überblick behalten. Bei Fragen zur rechtlichen Einordnung Ihres Einzelfalls empfiehlt auch das BSI juristische Beratung.
Quellen
- BSI: Cybersicherheitsrecht: NIS-2-Umsetzungsgesetz ab morgen in Kraft, Pressemitteilung vom 05.12.2025
- BSI: Allgemeine FAQ zu NIS-2, abgerufen am 12.10.2026
- BSI: NIS-2-Betroffenheitsprüfung, abgerufen am 12.10.2026
- BSI: NIS-2-Pflichten, abgerufen am 12.10.2026
- BSI: NIS-2-Geschäftsleitungsschulung, abgerufen am 12.10.2026